

Cómo reconocer y protegerse del phishing para salvaguardar su información personal
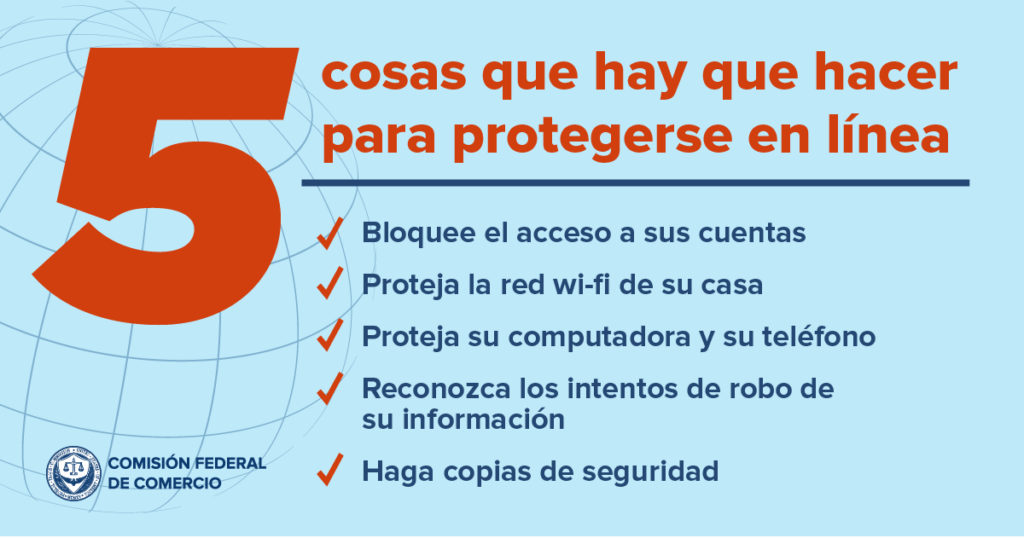
El phishing se ha convertido en una de las amenazas más comunes en el entorno digital, poniendo en riesgo la información personal de millones de usuarios. Esta técnica maliciosa engaña a las personas haciéndose pasar por entidades de confianza para robar datos sensibles como contraseñas y números de tarjetas de crédito.
Por ello, es fundamental aprender cómo reconocer y protegerse del phishing para salvaguardar su información personal. Conociendo las señales de alerta y aplicando medidas de seguridad, cada individuo puede defenderse mejor de estos ataques y mantener su información a salvo en la red.
Navega por nuestro contenido
- Cómo identificar correos electrónicos de phishing en tu bandeja de entrada
- Señales de advertencia: ¿Cómo reconocer un ataque de phishing?
- Consejos prácticos para proteger tu información personal del phishing
- Las mejores herramientas para prevenir ataques de phishing
- Errores comunes que facilitan el phishing y cómo evitarlos
- Pasos a seguir si has sido víctima de phishing
Cómo identificar correos electrónicos de phishing en tu bandeja de entrada
Identificar correos electrónicos de phishing puede ser un desafío, pero hay señales claras que pueden ayudarte. Presta atención al remitente; verifica si la dirección de correo electrónico corresponde a la empresa o entidad que dice representar. Los correos de phishing a menudo utilizan direcciones que imitan a las legítimas, pero pueden contener errores o variaciones sutiles.
Otro aspecto a considerar son los errores gramaticales y ortográficos. Los mensajes de phishing suelen estar mal redactados y presentan errores que no se esperarían en una comunicación oficial. Si un correo parece sospechoso, revisa cuidadosamente su contenido en busca de estas fallas que pueden indicar que no es auténtico.
Además, ten cuidado con los enlaces y archivos adjuntos incluidos en el mensaje. Antes de hacer clic, coloca el cursor sobre el enlace para ver la URL real a la que dirige. Si la dirección parece extraña o diferente a la oficial de la empresa, es mejor no interactuar con ella. También evita abrir archivos adjuntos de fuentes desconocidas, ya que pueden contener malware.
Otro articulo de ayuda: La Importancia de la Salud Ambiental y la Seguridad en el Trabajo en la Gestión de EHS
A continuación, se presenta una tabla comparativa que resume las características de un correo electrónico legítimo frente a uno de phishing:
| Característica | Correo Legítimo | Correo de Phishing |
|---|---|---|
| Dirección de Remitente | Dominio oficial de la empresa | Dominio extraño o similar |
| Ortografía y Gramática | Sin errores obvios | Presenta errores evidentes |
| Enlaces | URLs conocidas y seguras | URLs sospechosas o engañosas |
| Urgencia en el Mensaje | Informativo y claro | Presión para actuar rápidamente |
Señales de advertencia: ¿Cómo reconocer un ataque de phishing?
Reconocer un ataque de phishing puede ser complicado, pero hay señales de advertencia que te ayudarán a identificar estos intentos maliciosos. Una de las más comunes es la urgencia en el mensaje. Muchas veces, los correos de phishing intentan presionarte para que actúes rápidamente, afirmando que hay un problema con tu cuenta o que necesitas confirmar información urgentemente. Si sientes esta presión, toma un momento para reconsiderar.
Otra señal importante son las peticiones inusuales de información personal. Las empresas legítimas nunca solicitarán datos sensibles, como contraseñas o números de tarjetas, a través de correos electrónicos. Si un mensaje te pide que compartas información confidencial, es muy probable que sea un intento de phishing.
Además, presta atención a la calidad del contenido del mensaje. Los correos de phishing suelen estar mal redactados y pueden contener errores gramaticales y ortográficos evidentes. Estos fallos son una clara señal de que el mensaje no proviene de una fuente confiable. Examina el texto detenidamente y, si algo parece fuera de lugar, desconfía.
Finalmente, es recomendable que verifiques cualquier enlace antes de hacer clic. Para ello, coloca el cursor sobre el enlace y observa la URL que aparece. Si la dirección parece sospechosa o no coincide con la del sitio oficial de la empresa, evítala. Recuerda que mantenerse informado sobre las señales de advertencia del phishing es crucial para proteger tu información personal.
Consejos prácticos para proteger tu información personal del phishing
Para proteger tu información personal del phishing, es esencial mantener tus dispositivos y software actualizados. Las actualizaciones suelen incluir parches de seguridad que corrigen vulnerabilidades que los atacantes pueden explotar. Además, considera utilizar un software antivirus que detecte y bloquee correos electrónicos y sitios web maliciosos, lo que añadirá una capa extra de protección a tu información.
Adicionalmente, es recomendable habilitar la autenticación en dos pasos en tus cuentas en línea siempre que sea posible. Este método requiere dos formas de verificación antes de acceder a tu cuenta, lo que ayuda a prevenir accesos no autorizados, incluso si tus credenciales son comprometidas. Asegúrate de elegir contraseñas fuertes y únicas para cada cuenta.
Otra práctica efectiva es desconfiar de correos electrónicos que te pidan información personal inesperadamente. Siempre verifica la autenticidad del remitente, utilizando canales oficiales para comunicarte con la empresa en cuestión. Esto es especialmente importante si el mensaje contiene enlaces o solicita que descargues archivos adjuntos. Mantenerte alerta y ser proactivo en la protección de tu información personal es clave para evitar caer en trampas de phishing.
Por último, educarte sobre las técnicas de phishing y participar en capacitaciones sobre ciberseguridad puede ser muy beneficioso. A continuación, se presenta una lista de acciones recomendadas:
- Mantén tu software y sistemas operativos actualizados.
- Usa autenticación en dos pasos en tus cuentas
- Verifica siempre la autenticidad de los remitentes.
- Utiliza contraseñas fuertes y únicas.
- Desconfía de correos que piden información personal.
Las mejores herramientas para prevenir ataques de phishing
Para prevenir ataques de phishing, una de las mejores herramientas son los filtros de spam que ofrecen los servicios de correo electrónico. Estos filtros ayudan a identificar y bloquear mensajes sospechosos antes de que lleguen a tu bandeja de entrada, reduciendo así la probabilidad de que interactúes con un correo fraudulento. Sin embargo, es importante recordar que ningún filtro es infalible, por lo que siempre debes mantenerte alerta.
Otra herramienta efectiva es el software antivirus, que no solo protege contra malware, sino que también puede detectar correos electrónicos de phishing y sitios web engañosos. Este tipo de programas suelen contar con actualizaciones regulares que mejoran su capacidad para identificar nuevas amenazas, proporcionando una defensa adicional para tu información personal.
Además, utilizar un navegador web seguro que incluya características de protección contra phishing puede ser de gran ayuda. Muchos navegadores modernos alertan a los usuarios cuando intentan acceder a sitios web potencialmente peligrosos, lo que puede evitar que caigas en trampas diseñadas para robar datos personales. Asegúrate de mantener tu navegador actualizado para aprovechar las últimas funcionalidades de seguridad.
Finalmente, considera la posibilidad de utilizar extensiones de seguridad que ayuden a identificar enlaces sospechosos mientras navegas por la web. Estas herramientas pueden proporcionar información adicional sobre la seguridad de los sitios que visitas y advertirte si estás a punto de ingresar a una página de phishing. La combinación de estas herramientas te permitirá mantener una mayor protección sobre tu información personal en línea.
Errores comunes que facilitan el phishing y cómo evitarlos
Uno de los errores comunes que facilitan el phishing es la falta de precaución al abrir correos electrónicos de remitentes desconocidos. Muchas personas tienden a hacer clic sin pensar en los enlaces o archivos adjuntos que reciben. Para evitarlo, siempre verifica la dirección del remitente y nunca abras adjuntos ni hagas clic en enlaces de correos que no esperabas recibir, especialmente si el mensaje sugiere que tomes medidas inmediatas.
Otro error es no utilizar contraseñas fuertes y únicas para cada cuenta. Las contraseñas débiles o reutilizadas son más susceptibles a ser comprometidas. Asegúrate de crear contraseñas que incluyan una combinación de letras, números y símbolos, y considera el uso de un gestor de contraseñas para mantenerlas seguras y organizadas.
Además, muchas personas ignoran las configuraciones de seguridad disponibles en sus cuentas. Activar la autenticación en dos pasos es una medida efectiva que puede protegerte incluso si tus credenciales son robadas. Este método requiere que verifiques tu identidad a través de un segundo dispositivo, lo que añade una capa adicional de seguridad contra los ataques de phishing.
Finalmente, es crucial educarse sobre las tácticas comunes de los atacantes. Realizar capacitaciones periódicas sobre ciberseguridad y mantenerse informado sobre las últimas tendencias en phishing puede marcar la diferencia. Al conocer las técnicas que utilizan los estafadores, se pueden identificar los intentos de phishing antes de que causen daño. Aquí hay algunas acciones recomendadas:
- Revisar regularmente las configuraciones de seguridad de tus cuentas.
- Participar en capacitaciones sobre ciberseguridad.
- Mantenerse informado sobre las últimas tácticas de phishing.
Pasos a seguir si has sido víctima de phishing
Si has sido víctima de phishing, lo primero que debes hacer es cambiar tus contraseñas inmediatamente. Esto es esencial para proteger tus cuentas de accesos no autorizados. Asegúrate de elegir contraseñas fuertes y únicas para cada cuenta. Además, activa la autenticación en dos pasos donde sea posible, lo que añade una capa extra de seguridad a tus cuentas.
Es fundamental que notifiques a tu banco o a la entidad afectada si has proporcionado información financiera. Ellos pueden tomar medidas para proteger tu cuenta y guiarte sobre los siguientes pasos a seguir. También es recomendable que revises tus estados de cuenta en busca de transacciones sospechosas y que informes cualquier actividad inusual.
Además, considera reportar el incidente a las autoridades correspondientes. En muchos países, existen organismos especializados que reciben denuncias sobre fraudes en línea. Esto no solo ayuda a protegerte, sino que también puede contribuir a prevenir futuros ataques a otros usuarios. Aquí hay algunas acciones recomendadas:
- Cambiar contraseñas de inmediato.
- Notificar a tu banco sobre cualquier información comprometedora.
- Revisar estados de cuenta en busca de transacciones sospechosas.
- Reportar el incidente a las autoridades pertinentes.
Por último, te aconsejo que monitorees tu información personal para detectar cualquier signo de robo de identidad. Existen servicios que pueden alertarte si tu información aparece en la dark web o si se está utilizando de manera fraudulenta. Mantenerte informado te ayudará a reaccionar rápidamente ante cualquier eventualidad.
Alarmas Conectadas a Policía: Intervención Inmediata

Alarmas para Chalets: Seguridad y Protección
Alarmas GSM: Funcionamiento y Ventajas
Ring Alarm: ¡Alarmas sin cuotas! Empresa puntera

Alarmas Blaupunkt: Precio sin Cuotas para tu Casa

Alarmas sin cuotas: Seguridad Grado 1
Deja una respuesta
Contenido relacionado