
Evaluación completa para proteger activos en ciberseguridad
En la era digital actual, la seguridad cibernética se ha convertido en un tema crucial para las organizaciones de todos los tamaños y sectores. Con la creciente sofisticación de los ataques cibernéticos, las empresas deben estar preparadas para proteger sus activos digitales de manera efectiva. Para lograr esto, una evaluación completa de los activos en ciberseguridad es fundamental.
En este artículo, exploraremos los desafíos actuales en ciberseguridad, la importancia de una evaluación completa de activos, los métodos y herramientas para llevar a cabo una evaluación efectiva, y los beneficios de implementar una estrategia integrada de evaluación de ciberseguridad. Comprender estos aspectos esencial es para mantener la seguridad de nuestros activos digitales y proteger nuestra información confidencial de ataques cibernéticos maliciosos.
Navega por nuestro contenido
Desafíos actuales en ciberseguridad
En la actualidad, los desafíos en ciberseguridad son cada vez más complejos y sofisticados. Los atacantes están constantemente mejorando sus técnicas y encontrando nuevas formas de explotar vulnerabilidades en los sistemas de seguridad. Algunos de los desafíos más comunes que enfrentan las organizaciones en ciberseguridad son:
1. Amenazas persistentes avanzadas (APT)
Las APT son amenazas sostenidas y avanzadas en el tiempo, donde los atacantes se infiltran en una red y permanecen ocultos durante largos períodos de tiempo mientras roban información valiosa. Estos ataques pueden ser difíciles de detectar porque los atacantes utilizan técnicas avanzadas de evasión y se toman su tiempo para recopilar información y planificar futuras acciones.
2. Phishing y correos electrónicos maliciosos
El phishing es una técnica en la que los atacantes se hacen pasar por una entidad confiable, como un banco o una empresa, para engañar a los usuarios y obtener su información confidencial. Estos ataques suelen ocurrir a través de correos electrónicos maliciosos que contienen enlaces o archivos adjuntos infectados.
Otro articulo de ayuda:El Troyano AsyncRAT: Por qué es considerado una amenaza en aumento3. Ransomware
El ransomware es un tipo de malware que cifra los archivos del usuario y luego exige un rescate para desbloquearlos. Este tipo de ataque puede causar un gran impacto en las organizaciones, ya que puede resultar en la pérdida de datos importantes y en la interrupción de las operaciones comerciales.
Importancia de una evaluación completa de activos
Una evaluación completa de activos en ciberseguridad es esencial para proteger nuestros sistemas y datos confidenciales de los ataques cibernéticos. Al realizar una evaluación exhaustiva, podemos identificar y analizar las vulnerabilidades y riesgos potenciales en nuestros activos digitales, permitiéndonos tomar medidas proactivas para mitigarlos.
1. Identificación de vulnerabilidades
Una evaluación completa de activos nos permite identificar las vulnerabilidades existentes en nuestros sistemas y redes. Esto incluye buscar puntos débiles en la infraestructura de TI, como configuraciones inseguras o versiones desactualizadas del software, que podrían ser explotadas por atacantes. Al conocer estas vulnerabilidades, podemos tomar medidas para corregirlas y fortalecer nuestra seguridad cibernética.
2. Evaluación de riesgos
Además de identificar vulnerabilidades, una evaluación completa de activos también nos ayuda a evaluar los riesgos asociados con nuestros activos digitales. Esto implica analizar la probabilidad de que ocurran los ataques y el impacto que podrían tener en nuestra organización. Al comprender estos riesgos, podemos tomar decisiones informadas sobre cómo gestionarlos de manera efectiva.
3. Cumplimiento normativo y regulatorio
Una evaluación completa de activos también es importante para garantizar el cumplimiento de las normas y regulaciones en materia de seguridad cibernética. Muchas industrias tienen requisitos específicos en cuanto a la protección de datos confidenciales y la seguridad de la información. Al realizar una evaluación exhaustiva, podemos asegurarnos de que estamos cumpliendo con estas normas y evitar sanciones legales o daños a nuestra reputación.
4. Planificación de la respuesta a incidentes
Una evaluación completa de activos también nos ayuda a prepararnos para posibles incidentes de seguridad cibernética. Al identificar las vulnerabilidades y evaluar los riesgos, podemos desarrollar planes de respuesta a incidentes efectivos. Esto implica definir los roles y responsabilidades de los miembros del equipo, establecer procedimientos de comunicación y colaboración, y establecer medidas de contención para minimizar el impacto de los ataques.
Métodos y herramientas para una evaluación efectiva
Una evaluación efectiva de activos en ciberseguridad requiere el uso de métodos y herramientas adecuados. Aquí hay algunas opciones comunes:
1. Análisis de riesgos estáticos
El análisis de riesgos estáticos implica la evaluación de las vulnerabilidades en un sistema o red sin la necesidad de ejecutarlo. Esto se puede lograr mediante la revisión de la arquitectura de red y los activos de TI, así como mediante la revisión de las políticas de seguridad y los procedimientos operativos estándar. Esto proporciona una visión general de las vulnerabilidades y riesgos potenciales en el entorno de ciberseguridad.
2. Análisis de riesgos dinámicos
El análisis de riesgos dinámicos implica la evaluación de las vulnerabilidades en un sistema o red a medida que está en funcionamiento. Esto se puede lograr a través de pruebas de penetración, en las que los profesionales de seguridad intentan explotar las vulnerabilidades para determinar su impacto y evaluar la efectividad de los controles de seguridad existentes. Esto brinda una visión más precisa y actualizada de las vulnerabilidades y riesgos en tiempo real.
3. Análisis de riesgos híbridos
El análisis de riesgos híbridos combina tanto el análisis de riesgos estáticos como el análisis de riesgos dinámicos para obtener una visión completa de las vulnerabilidades y riesgos en un entorno de ciberseguridad. Esta combinación de métodos proporciona una comprensión completa de los activos y las amenazas, permitiendo a las organizaciones tomar decisiones informadas y priorizar las medidas de mitigación de riesgos.
4. Herramientas de evaluación automatizada
Además de los métodos de evaluación mencionados anteriormente, también existen herramientas de evaluación automatizada disponibles que pueden ayudar a las organizaciones a realizar una evaluación más rápida y eficiente de sus activos en ciberseguridad. Estas herramientas pueden escanear automáticamente las redes, sistemas y aplicaciones en busca de posibles vulnerabilidades y proporcionar informes detallados sobre los riesgos identificados.
Beneficios de una estrategia integrada de evaluación de ciberseguridad
La implementación de una estrategia integrada de evaluación de ciberseguridad tiene varios beneficios para las organizaciones. Algunos de ellos incluyen:
1. Mayor visibilidad
Una estrategia integrada de evaluación de ciberseguridad proporciona una visión más completa y detallada de los activos y las amenazas en un entorno de ciberseguridad. Esto permite a las organizaciones identificar riesgos y vulnerabilidades ocultos, y tomar medidas proactivas para mitigarlos. Además, esta mayor visibilidad ayuda a las organizaciones a comprender mejor su exposición a los riesgos cibernéticos y a tomar decisiones informadas sobre cómo invertir en seguridad.
2. Mejora de la postura de seguridad
Al tener una comprensión más precisa de los riesgos y vulnerabilidades en sus activos, las organizaciones pueden tomar medidas para mejorar su postura de seguridad cibernética. Esto implica la implementación de controles de seguridad adecuados, la actualización de sistemas y aplicaciones, y la capacitación de empleados en mejores prácticas de seguridad. Una postura de seguridad más fuerte garantiza que los activos digitales estén protegidos de manera efectiva contra ataques cibernéticos.
3. Ahorro de costos
Una evaluación completa de activos puede ayudar a las organizaciones a identificar áreas de alto riesgo y priorizar sus inversiones en seguridad cibernética. Al identificar y mitigar los riesgos antes de que se produzcan ataques, las organizaciones pueden evitar costosos incidentes de seguridad cibernética y las posibles consecuencias financieras y de reputación asociadas. Esto puede resultar en un ahorro significativo a largo plazo.
4. Cumplimiento normativo
Una estrategia integrada de evaluación de ciberseguridad también ayuda a las organizaciones a cumplir con las normas y regulaciones en materia de seguridad cibernética. Al identificar las brechas en la seguridad y llevar a cabo las medidas adecuadas para corregirlas, las organizaciones pueden evitar sanciones legales y daños a su reputación. Además, un enfoque integrado de evaluación de ciberseguridad proporciona una base sólida para las auditorías y revisiones de cumplimiento normativo.
Conclusión
La evaluación completa de activos en ciberseguridad es fundamental para proteger nuestros sistemas y datos confidenciales de los ataques cibernéticos. En un entorno digital cada vez más sofisticado y amenazante, es imperativo que las organizaciones comprendan los desafíos actuales en ciberseguridad, reconozcan la importancia de una evaluación completa de activos y utilicen los métodos y herramientas adecuados para una evaluación efectiva. Al implementar una estrategia integrada de evaluación de ciberseguridad, las organizaciones pueden lograr una mayor visibilidad, mejorar su postura de seguridad, ahorrar costos y cumplir con las regulaciones. No subestimemos la importancia de proteger nuestros activos en el mundo digital de hoy.
Este vídeo te puede ayudar
Convertir DLL a EXE con Shellcode de CobaltStrike
Qué es la tecnología UEBA y cómo protege tu negocio
Título: Potenciando ciberseguridad: TheHive, Cortex y MISP
Amazon Web Services es eficiente para Disaster Recovery
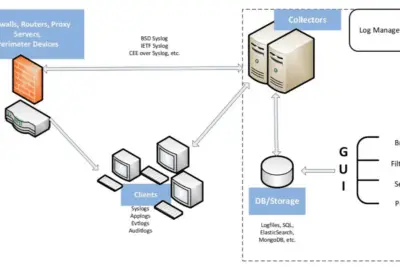
Cómo potenciar Crowdstrike con Apache NiFi de forma gratuita
Jugando con la ciberseguridad usando reglas YARA
Deja una respuesta
Contenido relacionado